Tecnología
Ransomware en Latinoamérica aumenta con ataques personalizados del grupo The Gentlemen

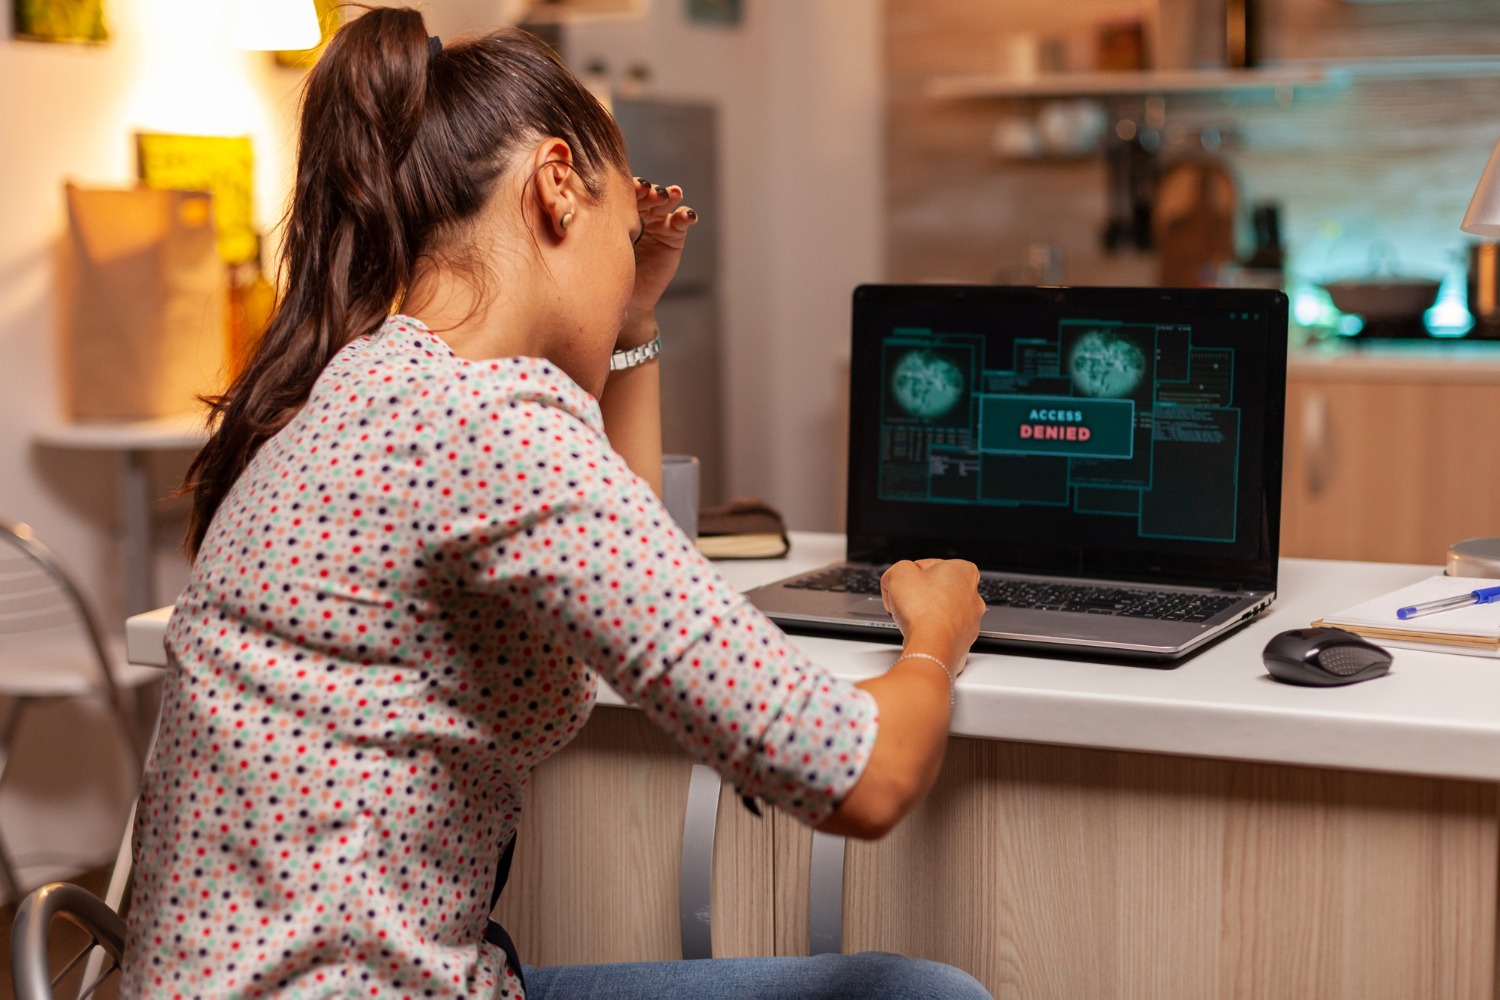


Un nuevo modelo de ransomware enfocado en ataques personalizados gana terreno en Latinoamérica, con operaciones más silenciosas y adaptadas a cada víctima.
La empresa ESET alertó sobre el avance de una nueva modalidad. Este modelo prioriza ataques dirigidos y ajustados a cada objetivo.
El grupo conocido como The Gentlemen lidera esta tendencia. Desde julio de 2025, ha atacado a más de 250 víctimas en 17 países.
Entre los países afectados figuran México, Colombia, Chile y Argentina. Sin embargo, el alcance del grupo es global.
Cómo opera el ransomware The Gentlemen
A diferencia de otros esquemas, The Gentlemen estudia previamente a sus objetivos. Luego adapta sus herramientas para superar los sistemas de defensa.
Su modelo funciona como ransomware como servicio. Esto permite ejecutar campañas más organizadas y constantes.
Según explicó Martina López, investigadora de ESET Latinoamérica, el grupo mantiene una estructura disciplinada. Además, utiliza herramientas avanzadas y procesos metódicos.
Un ransomware es un tipo de malware, un programa malicioso, que bloquea el acceso a un sistema o a archivos y exige un pago para liberarlos.
Doble extorsión y robo de datos sensibles
El grupo aplica una estrategia de doble extorsión. Primero, cifra los archivos para bloquear el acceso. Luego, roba información confidencial.
Después, amenaza con publicar los datos si la víctima no paga. Esta presión afecta especialmente a empresas con información sensible.
El ataque suele iniciar con accesos expuestos o credenciales robadas. Luego, los atacantes exploran la red interna y buscan privilegios elevados.
Expansión en sectores clave y múltiples países
El ransomware ha impactado sectores como salud, manufactura, construcción y finanzas. También ha afectado servicios y seguros.
En marzo de 2026, el grupo reportó ataques en Colombia y Chile. Antes, en febrero, atacó una entidad científica en Argentina.
Además, registros independientes reportan víctimas en Brasil, Perú, Ecuador, Venezuela, Guatemala y Centroamérica.
Recomendaciones para prevenir ataques de ransomware
ESET recomienda varias medidas para reducir riesgos. Primero, limitar accesos externos innecesarios. También sugiere reforzar contraseñas y activar verificación en dos pasos.
Asimismo, pide mantener sistemas actualizados. Esto reduce vulnerabilidades conocidas.
Otra medida clave es detectar comportamientos inusuales dentro de la red. También se recomienda restringir privilegios de usuarios.
Además, las empresas deben segmentar sus redes y realizar copias de seguridad frecuentes. Finalmente, la capacitación del personal ayuda a prevenir errores.
Amenaza creciente y enfoque preventivo
El avance del ransomware personalizado cambia el panorama digital. Ahora, los ataques son más precisos y difíciles de detectar.
Según ESET, las organizaciones deben prepararse para este escenario. La prevención y el monitoreo constante resultan clave ante amenazas que evolucionan rápidamente.





Tecnología
Especialistas alertan sobre estafa de inversiones con inteligencia artificial y empresas falsas
Una investigación de ESET Latinoamérica identificó una estafa financiera que combina publicidad digital, inteligencia artificial y suplantación de identidad para engañar a personas interesadas en invertir.
Entre mayo y septiembre de 2026, el equipo detectó al menos nueve anuncios fraudulentos en Gmail. Las promociones ofrecían ganancias elevadas a cambio de depósitos iniciales desde 150,000 pesos argentinos.
Los anuncios dirigían a páginas que imitaban medios como La Nación, CNN Argentina, TN, Clarín e Infobae. Además, utilizaban imágenes y declaraciones falsas atribuidas a figuras públicas, entre ellas el presidente Javier Milei y el periodista Carlos Pagni.
Una plataforma suplanta a una empresa financiera legítima
Después de hacer clic en los anuncios, las personas debían completar formularios con su nombre, apellido y teléfono. Posteriormente, recibían llamadas de supuestos asesores que se identificaban como representantes de VT Markets, una empresa financiera legítima cuya identidad fue utilizada sin autorización.
Durante las conversaciones, los operadores enviaban correos con instrucciones y credenciales para ingresar a una plataforma llamada VTMarketLTD. El sitio imitaba la identidad de la compañía real y permitía simular operaciones, depósitos y ganancias.
Según Rodrigo Álvarez, investigador de seguridad informática de ESET Latinoamérica, los estafadores buscan generar confianza antes de solicitar dinero.
Videos manipulados refuerzan el engaño
La investigación encontró contenido que aparentaba mostrar declaraciones y encuentros públicos inexistentes. En uno de los casos, un análisis de Hive Detection asignó un 99% de probabilidad de generación o manipulación mediante inteligencia artificial a un video de Milei.
Además, algunas páginas mostraban supuestos pagos en tiempo real, usuarios conectados y comprobantes de transferencias para aparentar legitimidad.
ESET advirtió que las ganancias ficticias pueden impulsar nuevos depósitos. El fraude suele hacerse evidente cuando la víctima intenta retirar el dinero y los operadores exigen pagos adicionales.
Cómo actuar ante una posible estafa
La empresa recomienda cortar el contacto con los supuestos asesores, no realizar nuevos pagos y avisar inmediatamente al banco o proveedor de pagos.
También aconseja guardar correos, mensajes, teléfonos y comprobantes, denunciar el caso ante las autoridades y cambiar las contraseñas reutilizadas en otros servicios. Asimismo, advierte sobre ofertas que prometen recuperar el dinero a cambio de un pago previo.
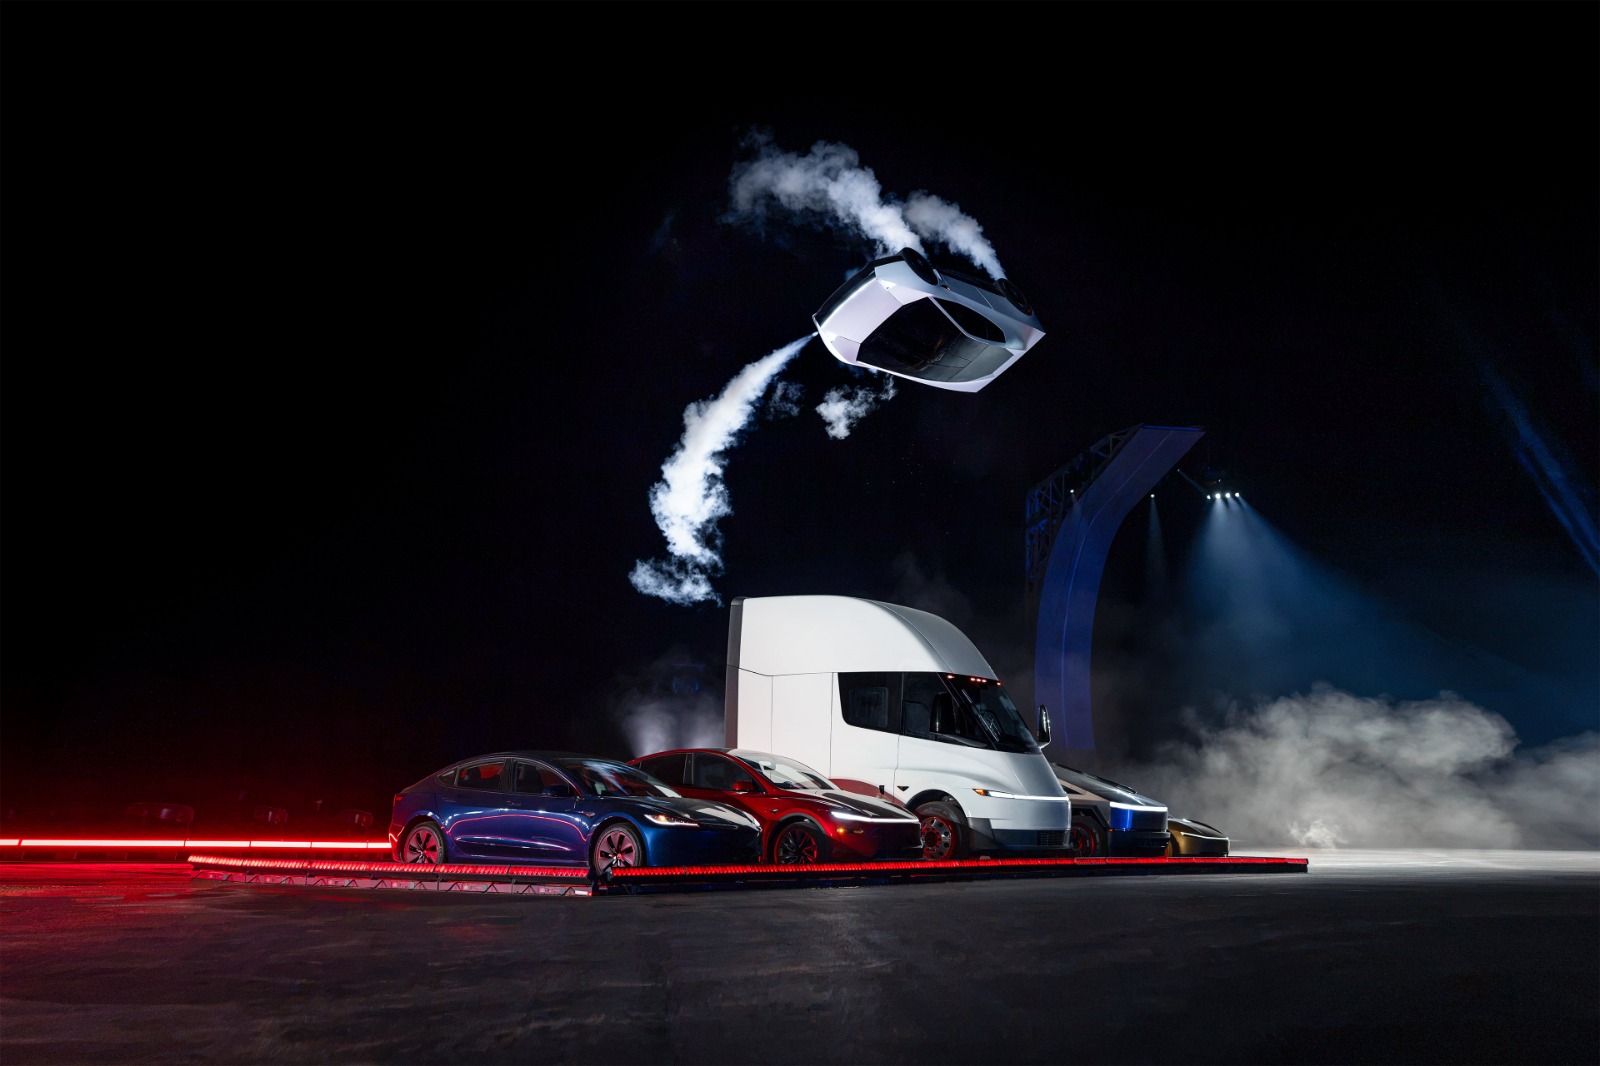
Elon Musk presentó una versión del Tesla Roadster con capacidad para impulsarse en el aire mediante propulsores, durante una transmisión en vivo realizada el jueves en un evento de SpaceX, su empresa aeroespacial.
El empresario estadounidense describió el vehículo como un auto «volador» y anunció que Tesla prevé comenzar su producción en 2028.
La demostración se transmitió a través de la cuenta oficial de Tesla en X. Durante el evento, el deportivo autónomo salió disparado desde una rampa inclinada y aterrizó sobre sus ruedas.
“Los vehículos voladores son reales”, afirmó Musk. Sin embargo, reconoció que el éxito del proyecto no está garantizado, aunque consideró que probablemente funcionará.
Propulsores de aire para elevar el vehículo
Musk explicó que el automóvil incorpora depósitos de aire a muy alta presión para generar el impulso necesario para elevarse.
El empresario presentó el desarrollo como resultado de la colaboración entre Tesla, fabricante de vehículos eléctricos, y SpaceX, compañía dedicada a la industria aeroespacial.
No obstante, la demostración descrita no aporta detalles suficientes para determinar cuánto tiempo podría mantenerse el vehículo en el aire, qué altura alcanzaría o qué autonomía tendría durante el vuelo.
Tampoco se precisaron las condiciones técnicas y regulatorias necesarias para utilizarlo en vías públicas o en espacios aéreos.
Los desafíos de los automóviles voladores
El desarrollo de vehículos capaces de circular por carretera y volar ha enfrentado obstáculos técnicos y regulatorios durante décadas.
Uno de los primeros antecedentes fue el trabajo del pionero estadounidense de la aviación Glenn Curtiss, quien desarrolló un prototipo de automóvil volador en 1917.
En años recientes, los avances en motores eléctricos y baterías de mayor rendimiento han impulsado nuevos proyectos en este sector.
Sin embargo, los fabricantes todavía deben resolver desafíos relacionados con la seguridad, la autonomía, el control del vehículo y las normas de circulación terrestre y aérea.
El anuncio de Musk sitúa al Tesla Roadster en esa carrera tecnológica, aunque todavía faltan detalles para conocer las capacidades definitivas del modelo y las condiciones de su futura comercialización.
Los ciberdelincuentes mantienen ataques contra empresas y usuarios de América Latina con vulnerabilidades conocidas desde 2017, según la firma de ciberseguridad ESET.
El informe sobre el primer semestre de 2026 señala que los atacantes recurrieron principalmente al phishing, la ingeniería social y programas maliciosos.
Además, el ransomware tuvo menos presencia numérica, pero generó riesgos mayores para las operaciones y las finanzas empresariales.
Dos fallas concentran la mayoría de los ataques
Más del 81,8 % de los incidentes de explotación registrados en la región se concentró en dos vulnerabilidades de Microsoft Office.
La falla CVE-2017-0199 representó el 58,3 % de los ataques de explotación.
Mientras tanto, CVE-2017-11882 concentró otro 23,5 % de los incidentes.
Ambas vulnerabilidades fueron divulgadas en 2017 y todavía permiten ataques contra equipos que no han recibido las actualizaciones necesarias.
Según ESET, los atacantes utilizan documentos maliciosos para iniciar las infecciones y luego introducir otros programas.
Phishing mantiene presión sobre empresas
El phishing y la ingeniería social representaron, en promedio, el 23,66 % de las alertas detectadas en América Latina.
Los atacantes utilizaron plataformas como DocuSign, WeTransfer y Telegram para suplantar identidades y engañar a las víctimas.
Además, el uso de códigos QR amplió las vías para dirigir a los usuarios hacia sitios fraudulentos.
Los documentos PDF también mantuvieron un papel relevante, especialmente en fraudes relacionados con facturas y pagos.
Robo de credenciales alimenta nuevas intrusiones
Los infostealers también ganaron relevancia al facilitar el robo de contraseñas y otros datos personales.
Win/PSW.Amatera encabezó esta actividad en América Latina, seguido por AgentTesla, Formbook y SnakeStealer.
Asimismo, programas como LummaStealer y Rhadamanthys mostraron nuevas técnicas para evadir controles de seguridad.
En el sector financiero, los troyanos bancarios mantuvieron campañas adaptadas a los sistemas de pago de distintos países.
Ransomware genera menos alertas, pero mayor impacto
El ransomware representó apenas el 0,28 % de las detecciones regionales, pero mantuvo un alto riesgo para las empresas.
Qilin encabezó la actividad entre los grupos de extorsión dirigidos durante el semestre.
También aparecieron operaciones vinculadas con Babyk, BlackMatter, Conti, Phobos, Akira y DragonForce.
Ante este escenario, ESET recomienda actualizar Microsoft Office, reforzar los filtros de correo y utilizar autenticación multifactor.
Tecnología
El Salvador aumenta el uso de inteligencia artificial y se ubica entre los líderes de Centroamérica, según informe de Microsoft
El Salvador elevó al 20,1 % la adopción de inteligencia artificial entre su población de 15 a 64 años durante el segundo trimestre de 2026.
El país registró un aumento frente al 18,3 % del primer trimestre, según el informe global de Microsoft sobre difusión de inteligencia artificial.
Escala en el uso de herramientas de IA
El indicador coloca a El Salvador en el puesto 62 entre 148 territorios analizados por Microsoft.
La medición considera a personas de entre 15 y 64 años que utilizaron alguna herramienta de inteligencia artificial generativa.
Microsoft utiliza datos agregados y anonimizados de telemetría para calcular el indicador.
Además, ajusta los resultados según la penetración de internet, los dispositivos y la población de cada territorio.
En Centroamérica, Panamá registró una adopción del 24,2 %, mientras Costa Rica alcanzó el 29,7 %.
El Salvador quedó con 20,1 %, seguido por Guatemala con 17,3 %, Honduras con 14,5 % y Nicaragua con 12,5 %.
La brecha regional también refleja diferencias globales
El informe muestra que el uso de inteligencia artificial continúa creciendo en distintas regiones.
A escala mundial, el 18,8 % de la población en edad de trabajar utilizó herramientas de IA durante junio.
La cifra aumentó desde el 17,8 % registrado en el primer trimestre de 2026.
Sin embargo, la diferencia entre regiones también creció durante el periodo.
El Norte Global alcanzó una adopción del 28,8 %, frente al 16,2 % del Sur Global.
Microsoft atribuye parte de esta diferencia a factores como conectividad, infraestructura y capacidades digitales.
El informe también detectó diferencias en los usos de la tecnología entre ambas regiones.
En el Sur Global, las actividades de aprendizaje y formación tienen mayor peso entre los usuarios.
Centroamérica mantiene un avance desigual
Costa Rica registró la mayor tasa de adopción centroamericana, con 29,7 % de su población en edad laboral.
Panamá ocupó el segundo lugar regional, con 24,2 %.
Después apareció El Salvador, que aumentó 1,8 puntos porcentuales durante el segundo trimestre.
Guatemala registró 17,3 %, mientras Honduras llegó al 14,5 %.
Nicaragua presentó la menor tasa centroamericana incluida en el informe, con 12,5 %.
Estas cifras muestran diferencias importantes dentro de una región donde el acceso a internet y las capacidades digitales varían entre países.
Emiratos Árabes Unidos encabeza la medición mundial
Emiratos Árabes Unidos registró la mayor tasa global, con 73,3 % de adopción.
Singapur ocupó el segundo lugar, con 64,3 %, seguido por Irlanda, con 49,9 %, y Francia, con 49,6 %.
En América, Canadá registró una adopción del 37,3 % y Estados Unidos alcanzó el 31,3 %.
En América Latina, Costa Rica encabezó los datos disponibles, seguida por Uruguay, con 24,6 %, y Colombia, con 24,5 %.
Corea del Sur destacó por su crecimiento trimestral entre las 25 economías con mayor adopción.
Su tasa pasó de 37,1 % a 40,6 % entre el primer y segundo trimestre de 2026.
Microsoft ampliará su medición
Microsoft anunció que incorporará nuevas herramientas y modelos en futuras mediciones.
La empresa prevé que ese cambio eleve las tasas registradas en casi todas las economías.
El efecto podría ser especialmente visible en China, donde algunas herramientas nacionales todavía no forman parte del cálculo.
El informe también destaca el crecimiento de los modelos de peso abierto y su uso mediante aplicaciones y servicios de inteligencia artificial.
Estos sistemas pueden reducir costos y facilitar adaptaciones para idiomas y necesidades locales.
Sin embargo, Microsoft señala que la conectividad, la infraestructura y las capacidades digitales siguen condicionando su expansión.
Tecnología
Inteligencia artificial dispara las estafas digitales y obliga a los bancos a reforzar la seguridad
La inteligencia artificial ya cambió la forma de cometer fraudes financieros. Ahora, una estafa puede parecer un mensaje real, una llamada familiar o una inversión confiable.
El avance preocupa a bancos y reguladores. En Reino Unido, el Banco de Inglaterra analiza incluso un mecanismo de emergencia para detener sistemas de inteligencia artificial si generan riesgos para los mercados.
El fraude ya mueve cientos de miles de millones
El problema no se limita a los mercados financieros. También afecta directamente a millones de personas que utilizan cuentas bancarias y pagos digitales.
Verafin, unidad de Nasdaq especializada en seguridad financiera, calculó pérdidas globales por 579.400 millones de dólares durante 2025.
Además, la inteligencia artificial ya aparece en distintas modalidades de fraude. Entre ellas figuran las estafas de inversión, los engaños románticos y la falsificación de documentos.
Una voz conocida puede ser suficiente para engañar
Los delincuentes utilizan herramientas de IA para crear mensajes personalizados, clonar voces y producir imágenes falsas.
También pueden generar videos conocidos como deepfakes. Con estas técnicas, una persona puede recibir una llamada aparentemente hecha por un familiar, un jefe o un representante de una empresa.
El riesgo aumenta porque muchas estafas no necesitan entrar en el sistema bancario. El propio usuario puede autorizar la transferencia después de ser engañado.
Los pagos rápidos dejan menos tiempo para reaccionar
Los sistemas de transferencias inmediatas permiten enviar dinero en segundos. Sin embargo, esa rapidez también reduce el margen para detectar una operación sospechosa.
Por eso, los bancos están incorporando biometría y análisis del comportamiento. Estas herramientas buscan identificar cambios inusuales antes de que una transferencia resulte irreversible.
Mientras tanto, Juniper Research prevé más de 2.200 millones de transacciones fraudulentas en banca digital y transferencias para 2031.
La nueva batalla contra el fraude, por tanto, no solo ocurre dentro de los bancos. También se libra en el teléfono, las redes sociales y las conversaciones cotidianas de los usuarios.

Especialistas alertan sobre estafa de inversiones con inteligencia artificial y empresas falsas

Calificadora de riesgos Moody’s destaca acuerdo de pensiones que reduce riesgos fiscales de El Salvador en 2027

Corte Suprema de Justicia alerta sobre fraude de identidad sintética

Fiscal general reporta 68,761 condenas y defiende presupuesto para 2027

Camarasal impulsa una nueva ley de arbitraje para atraer disputas comerciales a El Salvador

Edición 171

Comité interinstitucional aprueba reglamento para reforzar la lucha contra el lavado de activos

Abogados denuncian intervención de juez de Estados Unidos en procesos judiciales en El Salvador relacionados a empresa de telecomunicaciones

Dos nuevos corredores concentran la inversión privada fuera de San Salvador

Compliance Summit 2026 analiza nuevos desafíos para el cumplimiento en El Salvador

AFP CONFIA realiza seminario de liderazgo y gestión humana

Quinto episodio del podcast de Derecho y Negocios | Edicion 165

Cuarto episodio del podcast de Derecho y Negocios | Edicion 164

Certeza jurídica, modernización fiscal y el rol estratégico del derecho tributario en el entorno empresarial.

Tercer episodio del podcast de Derecho y Negocios | Edicion 163
-

 Politicahace 5 días
Presidenta de Costa Rica visita el CECOT para conocer modelo de seguridad
-
Economíahace 7 días
San Salvador reúne a expertos de América Latina para debatir el futuro del derecho financiero
-
Economíahace 5 días
Expertos internacionales se darán cita en San Salvador para abordar la mediación y el arbitraje empresarial
-
Activos digitaleshace 5 días
Banco Atlántida lanza inversión tokenizada por $300 millones en El Salvador
-
Economíahace 7 días
Foro internacional reúne a líderes regionales para hablar de turismo de negocios e inversión
-
Politicahace 6 días
Ministro de Seguridad propone cárcel por conducir bajo efectos del alcohol o drogas y endurecer penas para transporte de carga
-
Tecnologíahace 5 días
Elon Musk presenta el Tesla Roadster volador y anuncia su producción para 2028
-
Judicialhace 7 días
Caso Corruptela: investigación señala $1.5 millones en dádivas durante la gestión de exfiscal general