Articulos
Gestión integral de riesgos: cultura, ciberseguridad y rol del abogado
Andrea Escobar Guzmán | Abogada Asociada en Romero Pineda

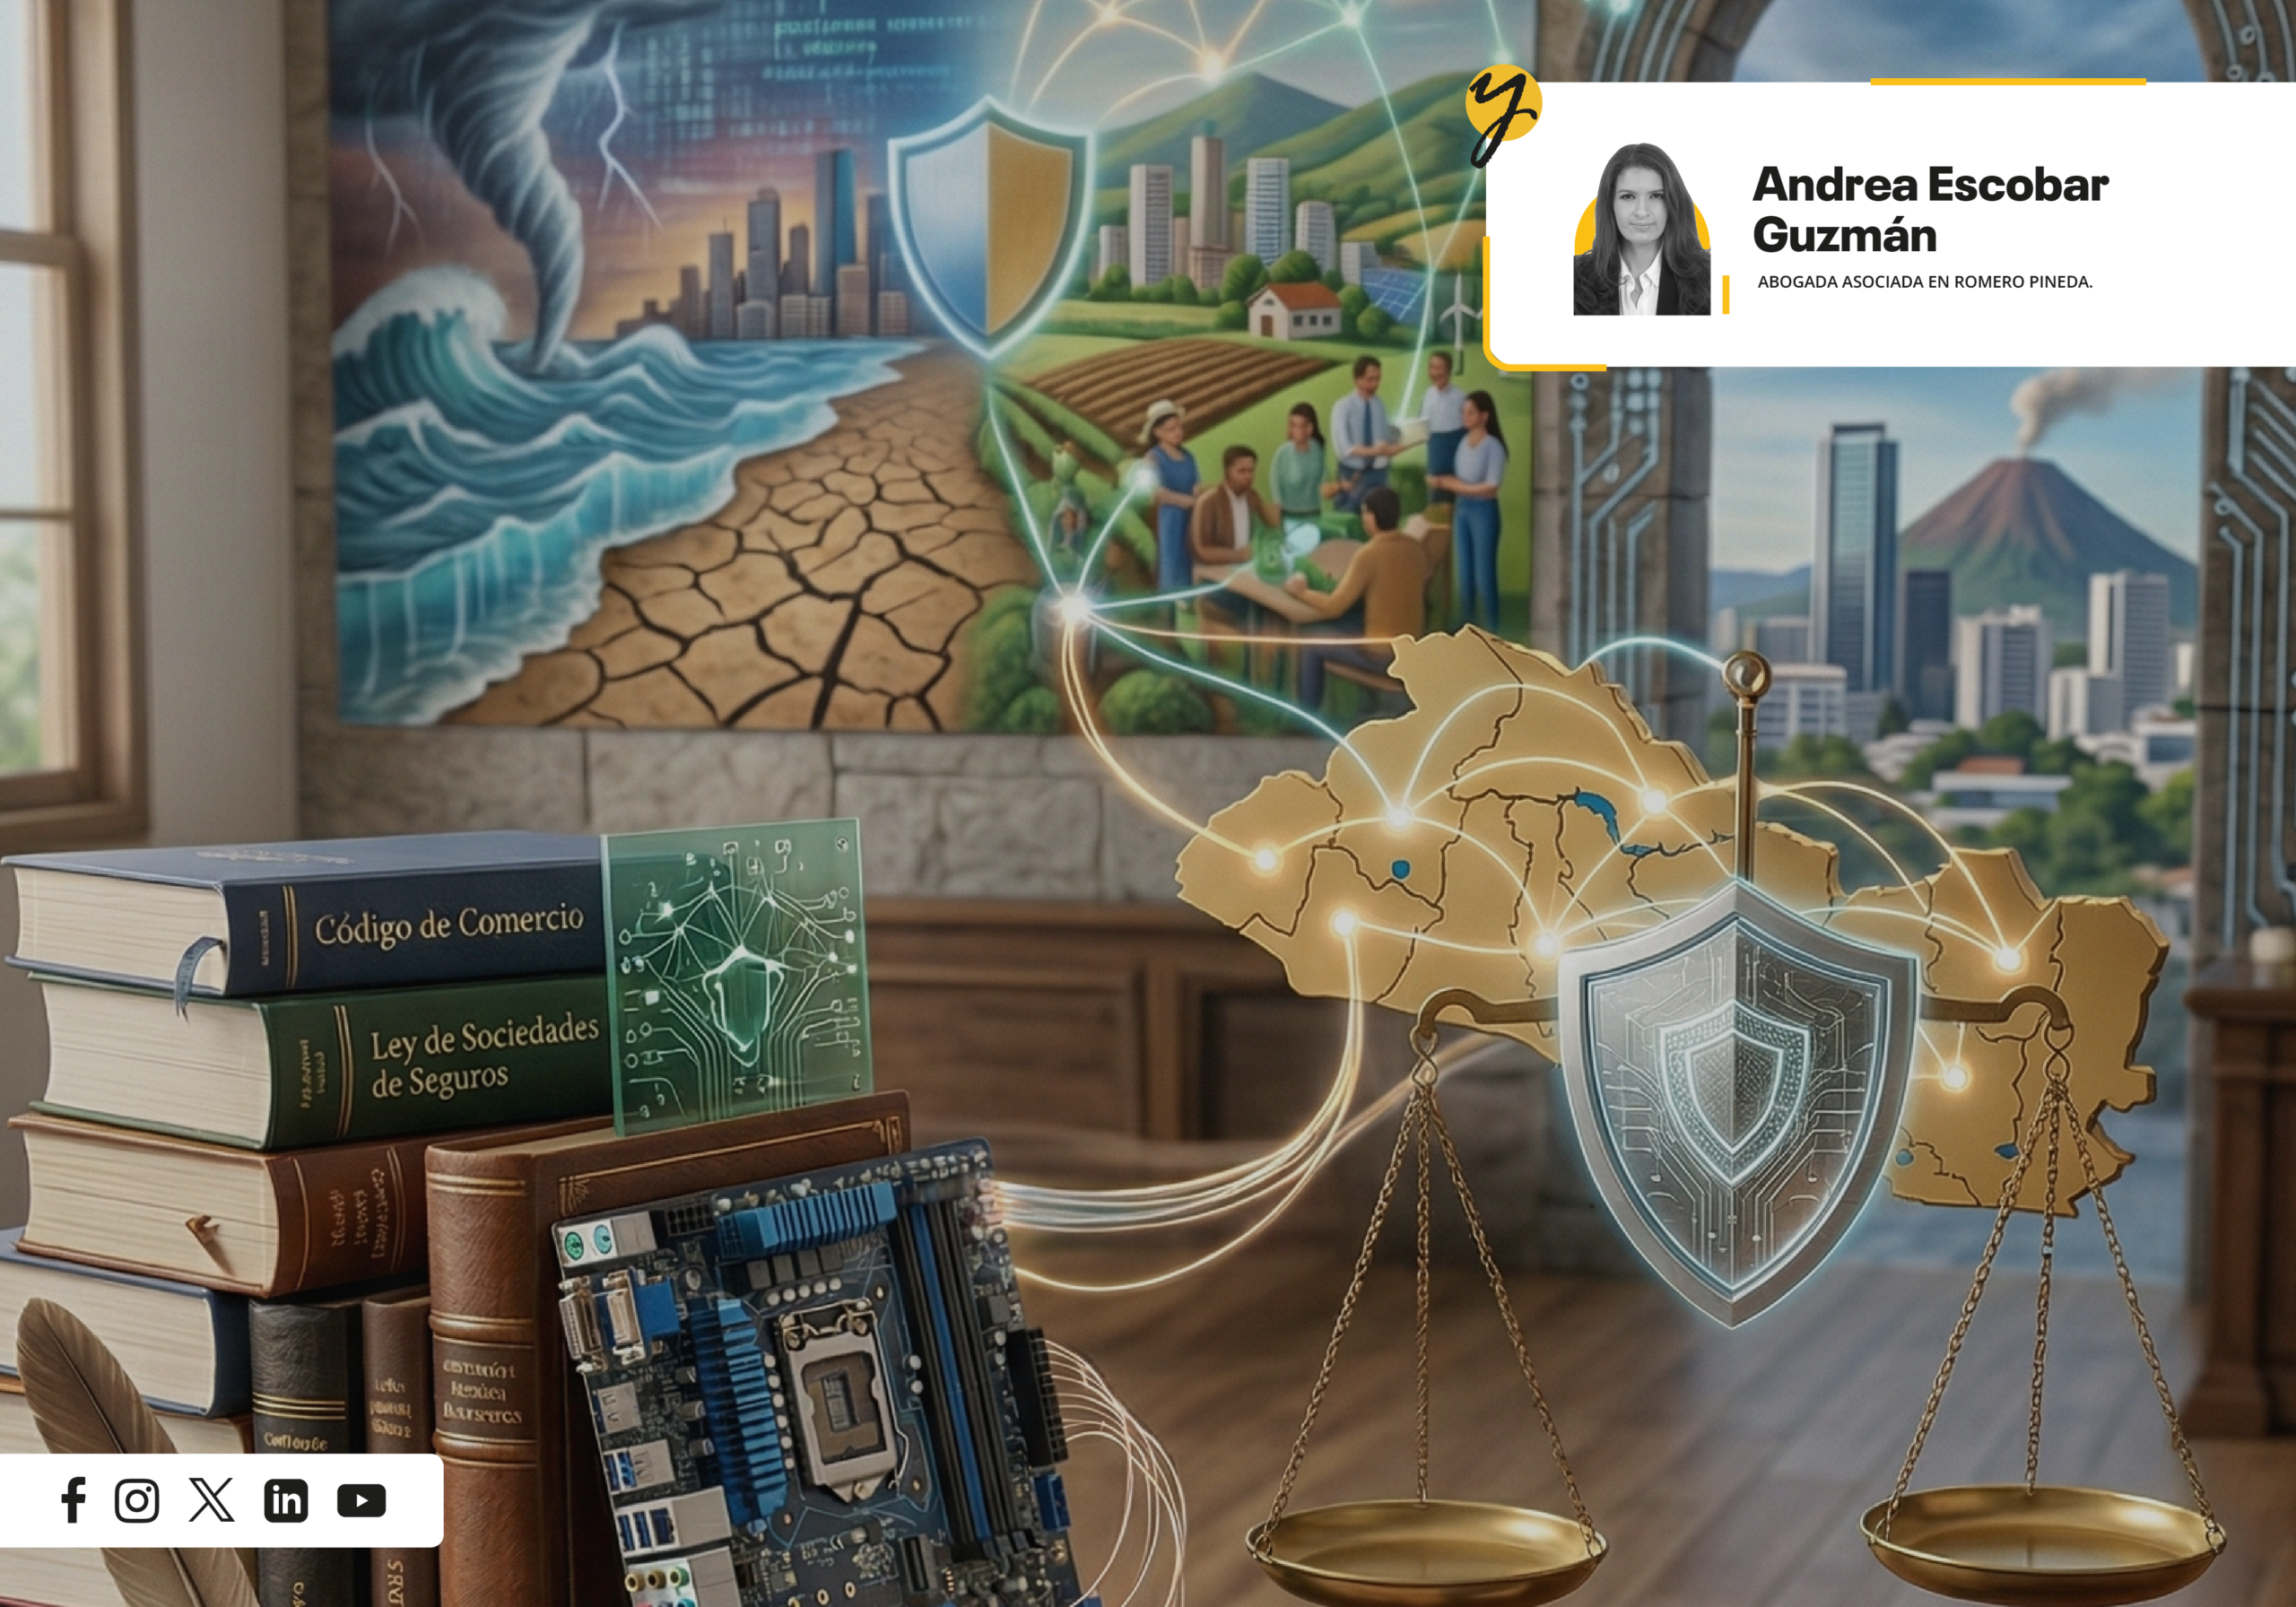


La gestión integral de riesgos se ha consolidado como un elemento esencial para la estabilidad y sostenibilidad de las entidades financieras, particularmente en un entorno caracterizado por mayor exigencia regulatoria y por la transformación digital, donde la digitalización de los servicios financieros ha incrementado de forma significativa la exposición a nuevos tipos de riesgos.
En la práctica, muchas entidades financieras restringen su gestión de riesgos a un cumplimiento meramente formal de estas disposiciones regulatorias, sin desarrollar plenamente una cultura organizacional orientada a la prevención de riesgos, lo que resulta insuficiente ante la complejidad actual del sistema financiero.
En este contexto, el presente articulo analiza la importancia de fortalecer la gestión integral de riesgos desde un enfoque preventivo, destacando el rol de la cultura organizacional, la gestión de riesgos de ciberseguridad y seguridad de la información y la participación estratégica del abogado.
La importancia de una cultura organizacional de riesgo
La adecuada gestión de riesgos de las entidades financieras requiere que todos sus colaboradores no solo ejecuten sus procesos, sino que comprendan todos los riesgos asociados a sus actividades, como, por ejemplo, proporcionar en forma clara, veraz y oportuna toda la información y las explicaciones que el consumidor requiera en relación con el producto o servicio que se le esté ofreciendo y que muchas veces no se cumple en la práctica, por diversidad de factores, siendo esta, una obligación especial por ser proveedores de servicios financieros, de conformidad con la Ley de Protección al Consumidor.
Estas situaciones adquieren hoy mayor relevancia, en la medida que nos encontramos frente a consumidores financieros cada vez mejor informados de sus derechos, lo que incrementa el riesgo de reclamos, denuncias, apertura de procedimientos administrativos sancionadores, que pueden derivar en sanciones administrativas y contingencias reputacionales.
Por lo cual es fundamental promover una cultura organizacional de riesgo, en la que todos los colaboradores reconozcan su rol en la gestión de riesgos; esto implica el desarrollo de programas de capacitación continua que aborden no solo aspectos técnicos, sino también regulatorios y legales. La identificación temprana de posibles contingencias y su adecuada comunicación interna pueden prevenir impactos significativos para las entidades financieras.
Riesgos de ciberseguridad y seguridad de la información.
La incorporación de riesgos de ciberseguridad en la gestión integral de riesgos constituye uno de los principales desafíos actuales a los que se enfrentan las entidades financieras. En un entorno digitalizado, estas instituciones se encuentran expuestas a amenazas como accesos no autorizados, pérdida o filtración de información, fraudes electrónicos y la interrupción de servicios críticos, lo que puede afectar la continuidad del negocio y la confianza del público.
El Banco Central de Reserva de El Salvador a través de su Comité de Normas ha emitido las Normas Técnicas Sobre Medidas de Ciberseguridad en Canales Digitales (NRP-32) que regulan las medidas de ciberseguridad de las entidades financieras, mediante los cuales se recopila, procesa, transmite y se almacena la información de los productos y servicios financieros que ofrecen a sus clientes en canales digitales, así como los lineamientos específicos para la identificación, evaluación, monitoreo y mitigación de los riesgos asociados a su uso; pudiendo impactar directamente la continuidad del negocio y la confianza en el sistema financiero.
Asimismo, ha emitido las Normas Técnicas para la Gestión de la Seguridad de la Información (NRP-23) que establece los criterios mínimos para la gestión de la seguridad de la información y la ciberseguridad de la misma, acordes a las mejores prácticas internacionales.
En ese sentido, tanto la NRP-32 como la NRP-23 reflejan que la gestión de riesgos de ciberseguridad y seguridad de la Información constituye un componente esencial de la gestión integral de riesgos. El enfoque preventivo cobra relevancia, ya que estos riesgos, a diferencia de otros, pueden materializarse de forma inmediata, especialmente en una entidad financiera, donde pueden generar impactos significativos en la operación, así como afectar la confianza en el sistema financiero y la reputación de la entidad. Por ello, estas normas deben ser entendidas como un punto de partida, siendo recomendable que las entidades financieras adopten estándares más robustos conforme a las mejores prácticas internacionales, fortalezcan la capacitación continua del personal, y establezcan mecanismos de monitoreo permanente que les permitan anticipar y mitigar amenazas.
El rol estratégico del abogado interno y externo en la gestión integral de riesgos
En la gestión integral de riesgos, el abogado, tanto el interno como el externo, juega un rol que va mucho más allá de la función tradicional de la asesoría legal reactiva; su participación resulta fundamental para la construcción de un modelo preventivo y estratégico de gestión de riesgos.
El abogado interno se encuentra en una posición privilegiada dentro de la entidad financiera, al conocer la operación, la estructura y los procesos internos. Sin embargo, su rol no debe limitarse a validar acciones ya definidas, sino a participar activamente en su diseño, evaluando sus implicaciones regulatorias, contractuales y reputacionales, particularmente en la gestión del riesgo regulatorio como manifestación del riesgo legal.
Esto se traduce en la práctica, en la participación activa en los procesos de desarrollo de nuevos productos financieros, la implementación de tecnologías, la revisión de procesos operativos, e incluso en la gestión de los reclamos de los consumidores en materia de protección al consumidor. En estos escenarios, el abogado interno puede identificar riesgos legales potenciales y proponer mecanismos de mitigación que eviten su materialización. Su criterio contribuye a alinear las decisiones operativas con el marco legal, reduciendo la exposición a sanciones y contingencias, gracias a su interpretación de la normativa aplicable, especialmente en contextos donde existen vacíos o ambigüedades regulatorias.
Por su parte, el abogado externo aporta una perspectiva complementaria e independiente, que resulta sumamente valiosa en escenarios complejos. La experiencia en distintos clientes y sectores le permite identificar tendencias, riesgos emergentes y mejores prácticas que pueden no ser evidentes desde el interior de la entidad financiera. Su acompañamiento es particularmente relevante en procesos estratégicos, como implementación de nuevos modelos de negocio, atención de procesos administrativos sancionadores o la gestión de otras contingencias legales. Su intervención permite validar criterios internos y fortalecer la posición de la entidad financiera frente a las diferentes autoridades o frente a terceros.
Conclusión:
En un entorno financiero cada vez más complejo y digitalizado, la gestión integral de riesgos se posiciona como un elemento indispensable para la sostenibilidad de las entidades financieras. No basta con cumplir las normas prudenciales; es necesario desarrollar una cultura organizacional orientada a la prevención, conforme a las mejores prácticas internacionales y al control efectivo de los riesgos. La incorporación de la ciberseguridad y la seguridad de la información como ejes estratégicos, así como la capacitación continua del personal de la entidad financiera, son factores determinantes.
El rol del abogado resulta también clave para alinear la operación con el marco legal y fortalecer la toma de decisiones en todos los niveles de la entidad financiera. Mediante esta integración, es posible garantizar no solo la sostenibilidad, sino también la confianza del sistema financiero frente a los desafíos actuales.