Artículo
Ciberseguridad empresarial: de la gestión técnica a la gobernanza
Elisa María Menjívar, CCEP-I | Abogada Corporativa, especialista en Asuntos Regulatorios, Gobierno Corporativo y Gestión de Riesgos

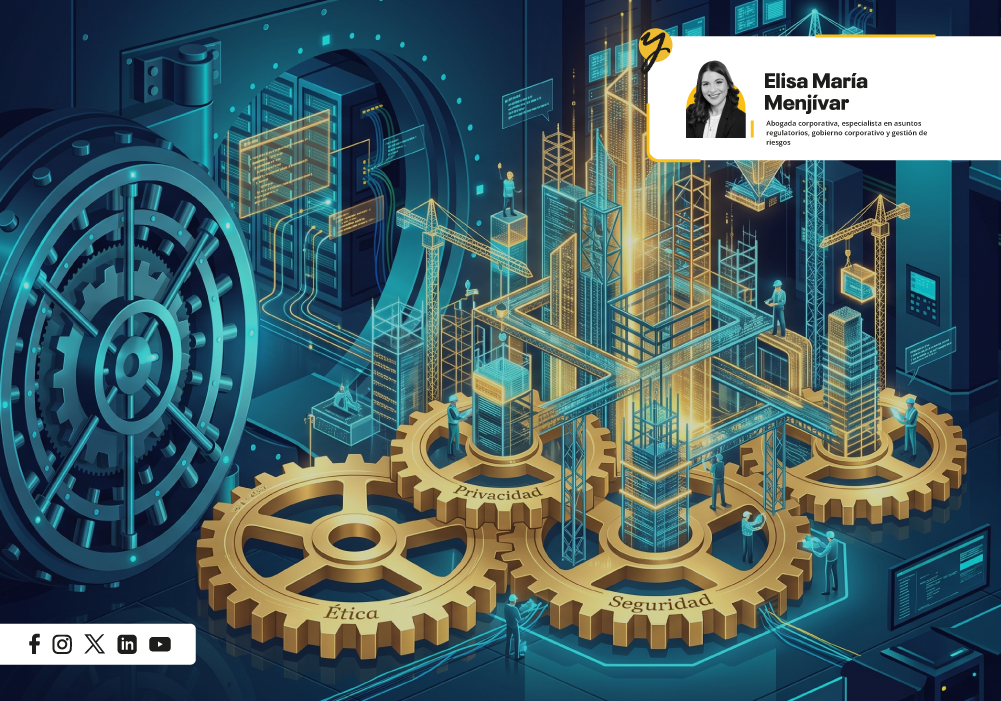



La tecnología conserva un papel central, pero su relevancia exige que sea gestionada como parte de la estrategia empresarial y no como un asunto aislado de una sola área.
Durante muchos años, la ciberseguridad fue entendida como una responsabilidad del área de tecnología de la información. Esta visión tiene una justificación razonable, ya que la administración de sistemas y la protección de infraestructuras tecnológicas requieren conocimientos especializados. Sin embargo, la creciente dependencia de las empresas respecto de la tecnología ha ampliado sustancialmente el alcance de estos riesgos. La ciberseguridad ya no puede analizarse únicamente desde una perspectiva técnica, pues sus consecuencias pueden comprometer la continuidad operativa, el cumplimiento normativo, la situación financiera y la reputación de la organización.
Cuando una empresa enfrenta un incidente de ciberseguridad, sus efectos suelen extenderse más allá de la interrupción de servicios tecnológicos. Dependiendo de su naturaleza y magnitud, puede generar pérdidas económicas, comprometer información sensible, afectar relaciones contractuales con clientes y proveedores, provocar incumplimientos regulatorios o deteriorar la confianza en la organización. El riesgo tecnológico se convierte, entonces, en un riesgo empresarial, por el daño que puede ocasionar y por las decisiones que exige antes, durante y después de un incidente.
Por ello, la pregunta no se limita a quién administra técnicamente los controles de seguridad, sino a cómo la organización toma decisiones respecto de los riesgos asociados. Esto implica determinar qué riesgos deben mitigarse, cuáles pueden aceptarse, qué recursos deben asignarse y quién debe rendir cuentas. Este cambio de perspectiva no resta importancia al área de tecnología; por el contrario, reconoce que su conocimiento es indispensable, pero que debe integrarse en un marco más amplio de decisión que incorpore consideraciones operativas, legales, regulatorias, financieras y reputacionales.
En muchas organizaciones, los equipos técnicos cuentan con capacidad para identificar vulnerabilidades, proponer soluciones y administrar controles especializados. No obstante, las consecuencias de las decisiones de ciberseguridad alcanzan a toda la empresa. La continuidad del negocio, la protección de datos, el cumplimiento de obligaciones contractuales, la relación con clientes y la capacidad de recuperación frente a una crisis forman parte de las responsabilidades de la dirección. La gestión efectiva de la ciberseguridad requiere, por lo tanto, mecanismos que permitan conectar el conocimiento técnico con la toma de decisiones corporativas.
En este punto, adquiere relevancia la gobernanza digital. Aunque con frecuencia se vincula con la transformación tecnológica, su propósito comprende el establecimiento de estructuras claras de decisión, supervisión y rendición de cuentas respecto del uso de la tecnología y sus riesgos. En términos prácticos, permite determinar quién decide, quién ejecuta, quién supervisa y quién responde por cada componente relevante de la gestión tecnológica.
Aplicada a la ciberseguridad, la gobernanza exige coordinación entre tecnología, gestión de riesgos, cumplimiento, auditoría, operaciones, asuntos legales y alta dirección. Cada una de estas funciones aporta una perspectiva distinta y complementaria. Los equipos técnicos identifican vulnerabilidades y administran controles; las áreas de riesgos evalúan niveles de exposición e impacto; cumplimiento y asuntos legales analizan obligaciones regulatorias, contractuales y de protección de datos; operaciones determina la posible afectación sobre procesos críticos, y la alta dirección establece prioridades, asigna recursos y decide sobre los niveles de riesgo que la organización está dispuesta a asumir.
Desde la perspectiva del gobierno corporativo, los órganos de dirección no están llamados a administrar directamente los aspectos técnicos de la ciberseguridad. Su función consiste en asegurar que exista una estructura adecuada de gestión, que los riesgos relevantes sean identificados y que las decisiones se adopten con información suficiente. Así como se supervisan riesgos financieros u operativos, el riesgo digital debe incorporarse a la supervisión estratégica de la organización.
Una gobernanza efectiva depende de la calidad de la información que recibe la dirección. No basta con producir reportes técnicamente correctos si estos no permiten comprender el impacto para el negocio. La información debe facilitar la identificación de los activos y procesos críticos, las vulnerabilidades relevantes, los controles existentes y el riesgo residual. No se trata de convertir a los directivos en especialistas en tecnología, sino de proporcionarles elementos suficientes para priorizar y tomar decisiones.
La gestión de terceros también debe formar parte de este marco. Los proveedores tecnológicos, servicios en la nube, plataformas digitales y terceros que procesan información integran el ecosistema de riesgo empresarial. Por ello, los procesos de selección, contratación y monitoreo deben considerar no solo el precio y la funcionalidad del servicio, sino también los estándares de seguridad aplicables, las obligaciones de notificación, la continuidad del servicio, la capacidad de respuesta y los mecanismos de auditoría o verificación.
Otro componente esencial es la preparación para responder ante incidentes. Ninguna organización puede asumir que se encuentra completamente exenta de riesgo, por lo que, además de invertir en prevención, debe desarrollar capacidades de respuesta y recuperación. Los planes de contingencia permiten probar no solo los controles técnicos, sino también la coordinación entre las áreas que deberán intervenir, la comunicación institucional, la evaluación de implicaciones regulatorias, la preservación de evidencia y la continuidad de los procesos críticos.
En El Salvador, esta evolución ya tiene una expresión normativa concreta. La Ley de Ciberseguridad y Seguridad de la Información establece los principios, el marco legal y la institucionalidad aplicables principalmente a entidades públicas y a otras entidades vinculadas con la administración o gestión de recursos públicos. La ley crea la Agencia de Ciberseguridad del Estado y desarrolla mecanismos relacionados con la coordinación institucional, la gestión de riesgos, las auditorías y la evaluación de la seguridad de la información. Aunque su ámbito de aplicación no comprende de manera general a todas las empresas privadas, representa un paso relevante en la institucionalización de la ciberseguridad como materia de gobernanza y gestión pública.
Por su parte, la Ley para la Protección de Datos Personales alcanza, con las excepciones previstas en la propia normativa, a las personas naturales y jurídicas que realizan tratamiento de datos personales. Entre sus principios rectores, incorpora la seguridad de los datos, orientada a garantizar su confidencialidad, integridad y disponibilidad, así como a prevenir y detectar desviaciones de información. También reconoce el principio de responsabilidad demostrada, conforme al cual los sujetos obligados deben responder por el cumplimiento efectivo de las medidas adoptadas para proteger los datos personales. Para las empresas, esto implica que la protección de la información no puede limitarse a declaraciones formales de cumplimiento, sino que debe traducirse en controles verificables, documentación y capacidad de supervisión.
Este marco normativo permite observar dos dimensiones complementarias. Por una parte, la ciberseguridad se institucionaliza como una materia que requiere estructuras de dirección, coordinación, evaluación y control. Por otra, la protección de los datos personales impone obligaciones concretas a quienes los recopilan, utilizan, almacenan o procesan. Ambas perspectivas refuerzan la necesidad de integrar el riesgo de ciberseguridad dentro de los sistemas generales de cumplimiento, gestión de riesgos y gobierno corporativo.
En definitiva, la efectividad de la ciberseguridad no depende únicamente de la sofisticación de los controles tecnológicos. También está vinculada con la calidad de las decisiones que los respaldan, la claridad con que se asignan responsabilidades y la capacidad de la organización para actuar de manera coordinada. Las empresas que integren el riesgo digital dentro de sus estructuras de gobierno estarán mejor preparadas para prevenir incidentes, responder ante ellos y sostener la confianza de sus grupos de interés. La tecnología conserva un papel central, pero su relevancia exige que sea gestionada como parte de la estrategia empresarial y no como un asunto aislado de una sola área.